App
안드로이드 취약점 진단(3) - Burpsuite 연동
supp0rt
2025. 2. 4. 16:01
환경
- Windows 11
- Nox Player 7.0.5.7
- Android Debug Bridge(ADB) version 1.0.41
- python-2.7.18-amd64
- Android-InsecureBank - v2
순서
- NoxPlayer 7.0.5.7 설치
- Android Debug Bridge(ADB) version 1.0.41 설치
- Nox - ADB 연결
- python-2.7.18-amd64 설치
- Android-InsecureBank v2 설치 - AndroLabServer 열기
- Android-InsecureBank v2 설치 - Nox에 apk 설치 후 서버 연동
- InsecureBank 동작 확인
- Burpsuite 인증서 설치 후 Nox 삽입
- Burpsuite 패킷 확인 후 진단
Burpsuite 인증서 추출
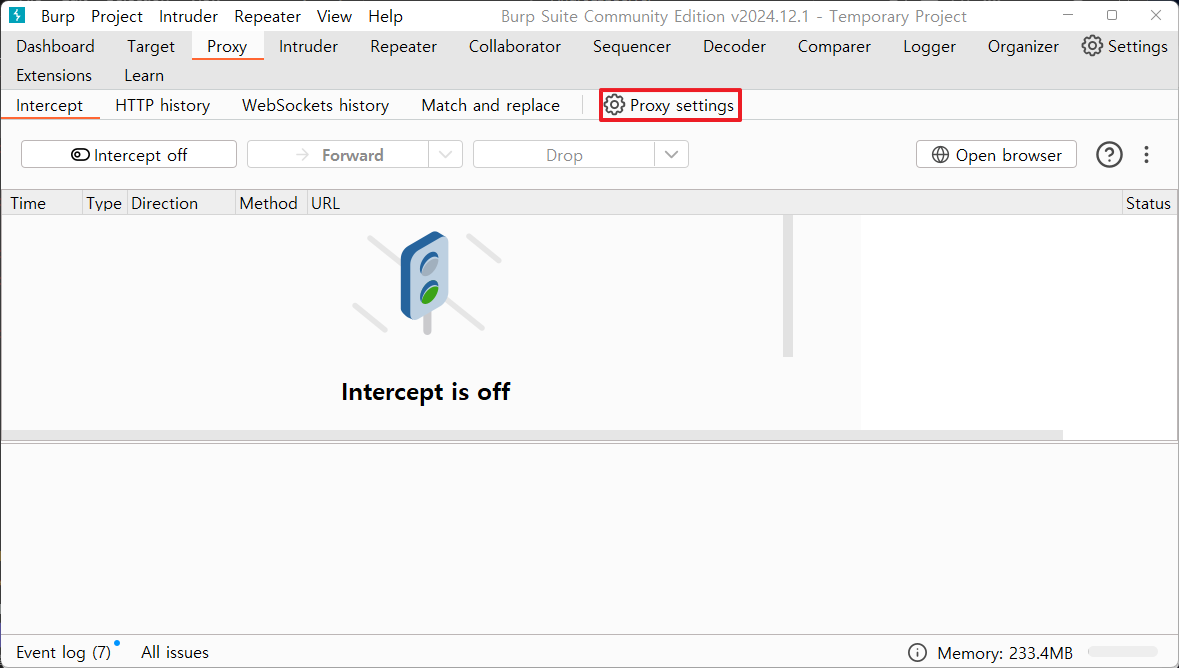
Burpsuite > Proxy settings
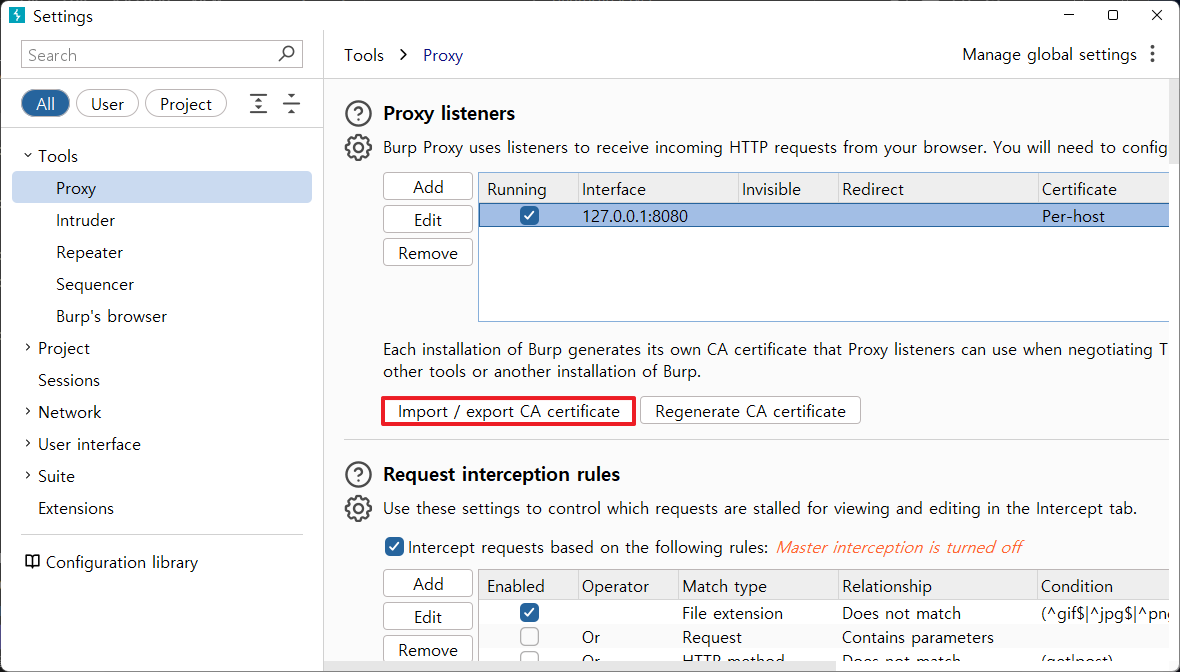
Tools > Proxy > Proxy listeners > Import / export CA certificate
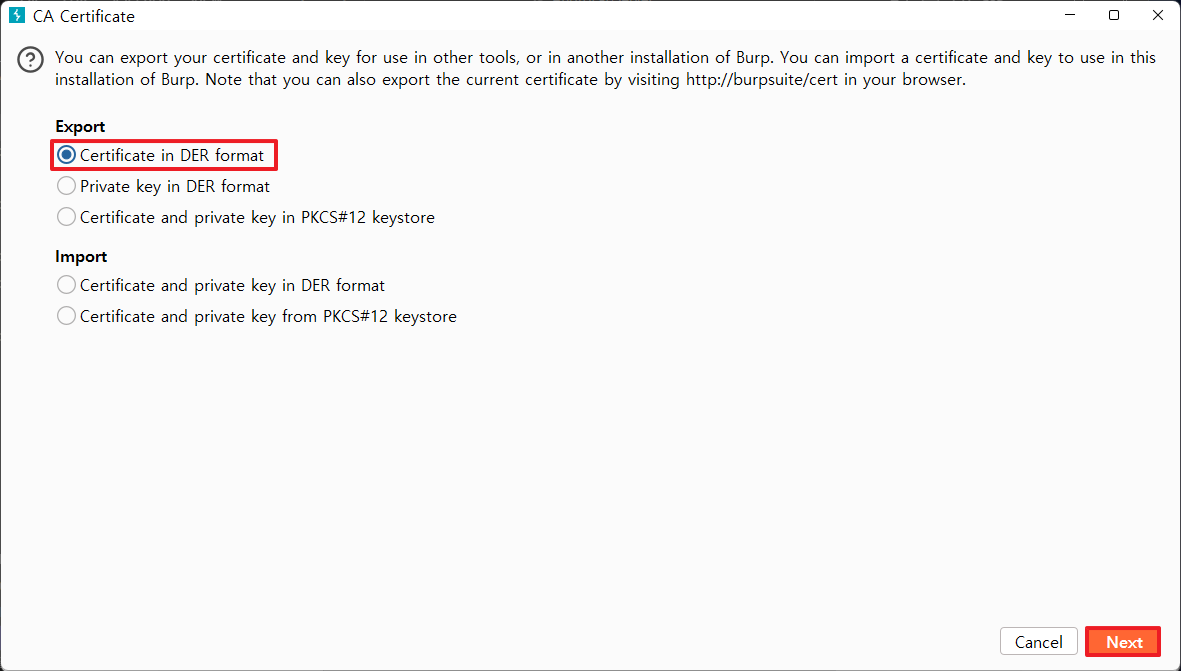
Certificate in DER format > next
Select file ... > 경로지정 + 파일명.der > next
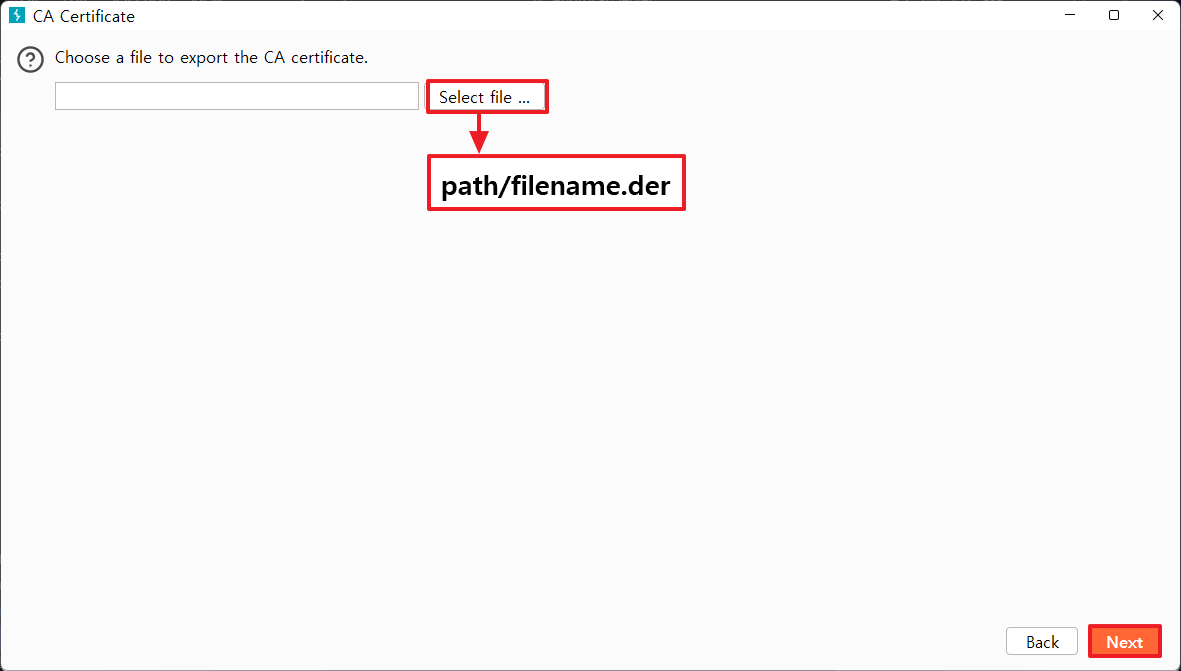
생성된 인증서 파일 확장자 .crt로 변경 (예: burp.der > burp.crt)
Nox에 Burpsuite 인증서 이동
확장자를 .crt로 변경한 인증서를 Nox에 드래그 앤 드랍으로 이동
설정 > 보안 > SD카드에서 설치 > 파일 위치 찾은 후 클릭으로 설치
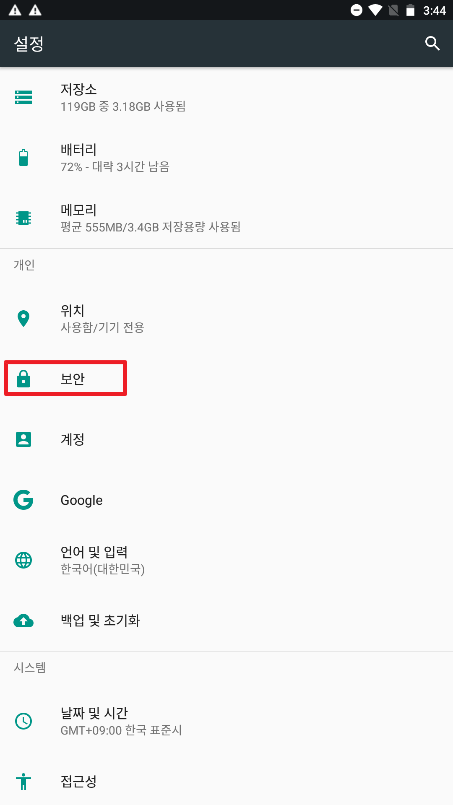
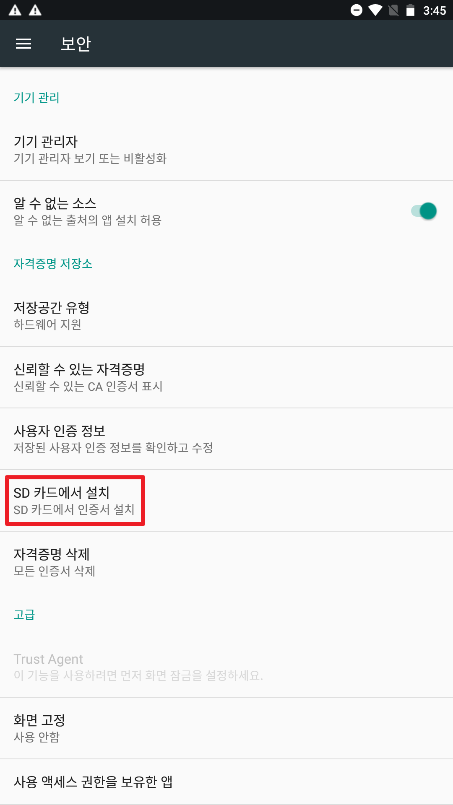
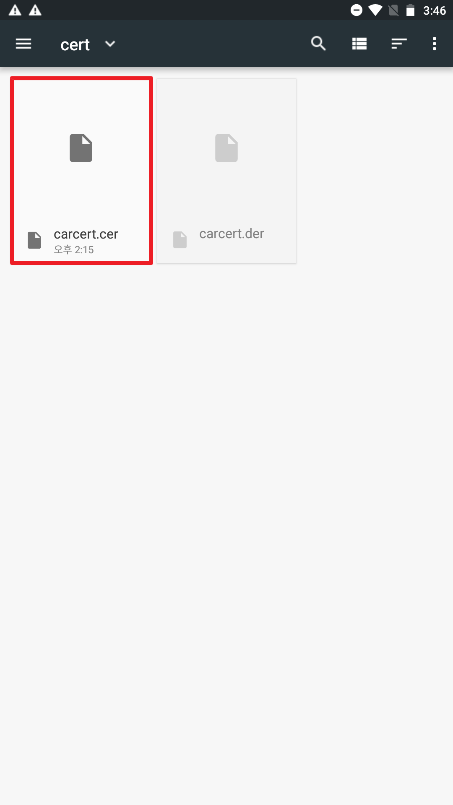
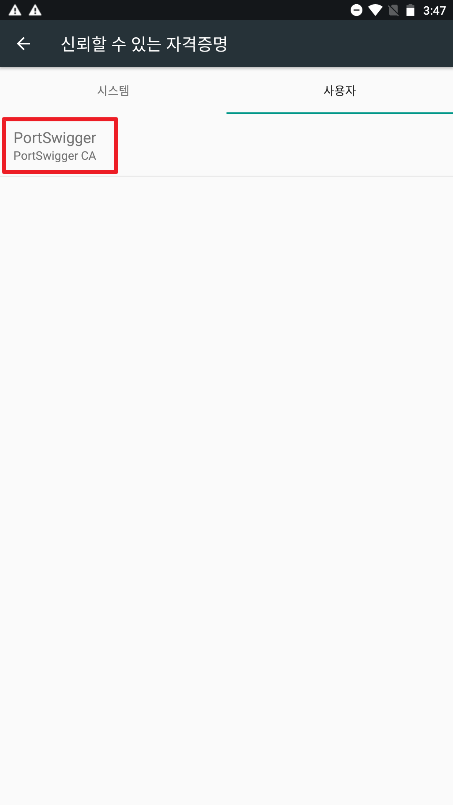
설정 > 보안 > 신뢰할 수 있는 자격증명 > 사용자에서 확인되면 성공
Burpsuite 인증서 사용자에서 시스템으로 이동
adb shell 접속 후 다음 명령어 입력
cd /data/misc/user/0/cacerts-added/
mount -o rw,remount /system
mv 9a5ba575.0 /system/etc/security/cacerts/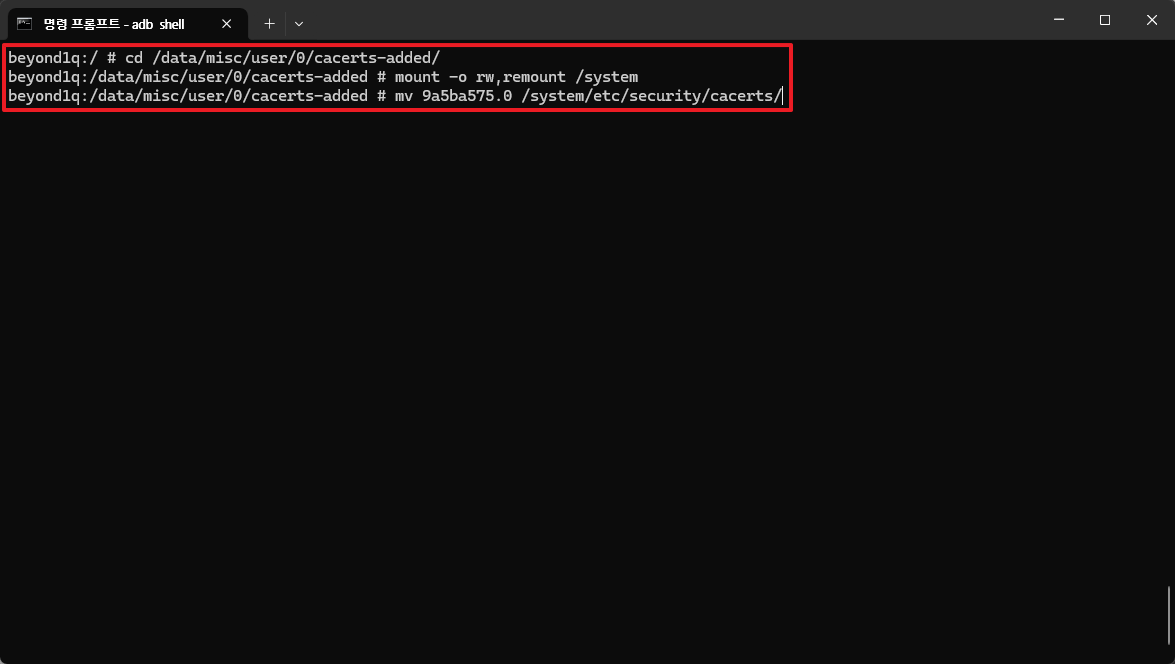
인증서를 사용자에서 시스템으로 옮기기 위해서는 /system/etc/security/cacerts/ 로 옮겨야하는데 /system이 read-only로 마운트 되있기 때문에 remount를 꼭 해줘야 한다.
Burpsuite 패킷 캡처
Nox > WIFI > 프록시 > burpsuite가 동작하는 호스트의 IP 입력
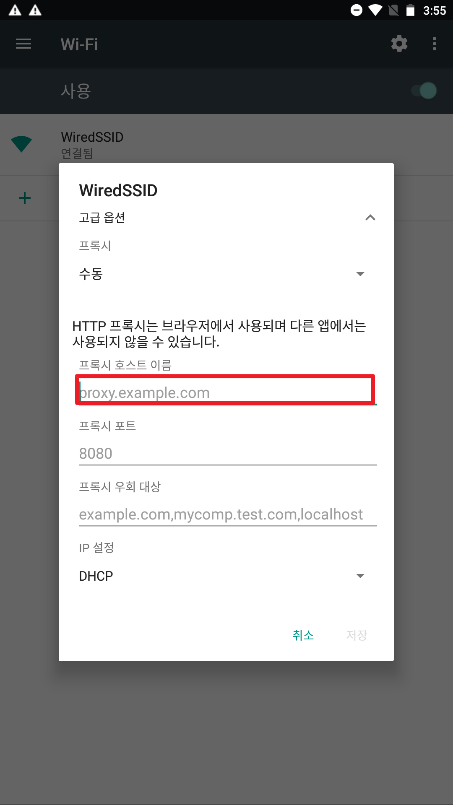
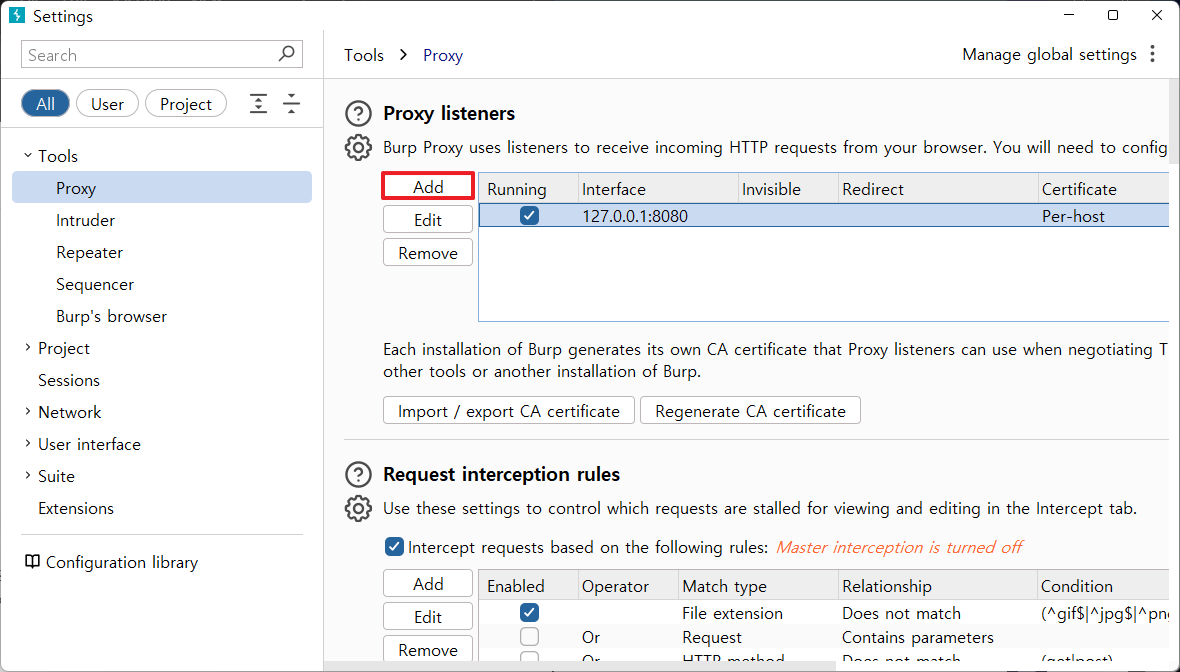
Burpsuite > Proxy > Proxy settings >Tools > Proxy > Proxy listeners > Add
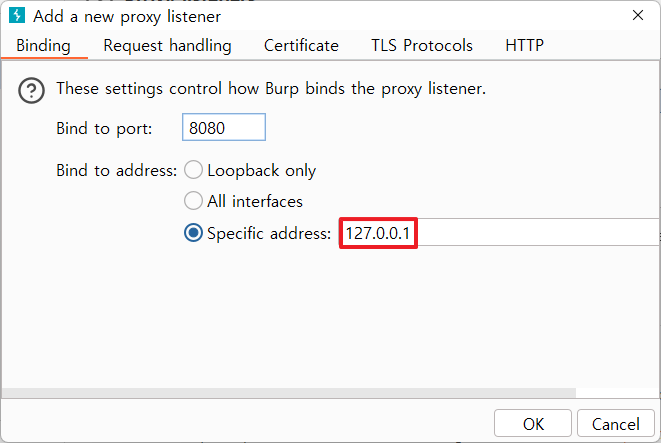
Specific address > 호스트 IP로 변경 (127.0.0.1 아님)
추가 후에 Nox 로그인 시도
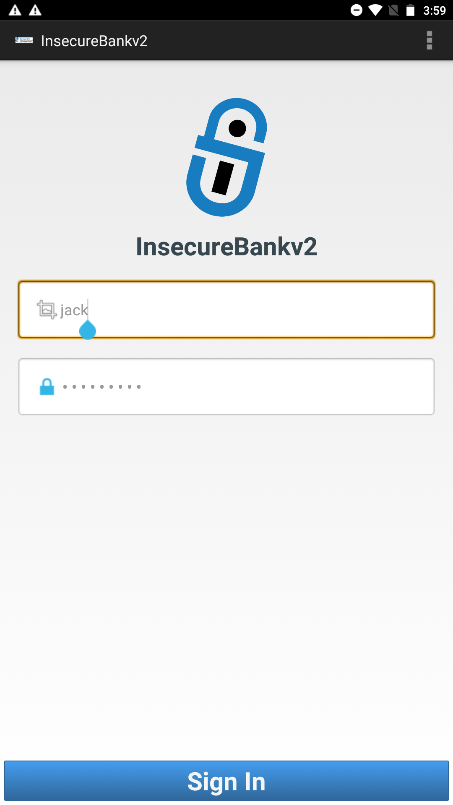
정상적으로 패킷이 잡히는 것을 알 수 있다.