대회
AKASEC CTF 2024
supp0rt
2024. 6. 21. 15:53
화이트햇 2기 프로젝트 'CTF 한 문제만 풀어보자 - 웹 해킹편' 중 AKASEC CTF 2024를 참가
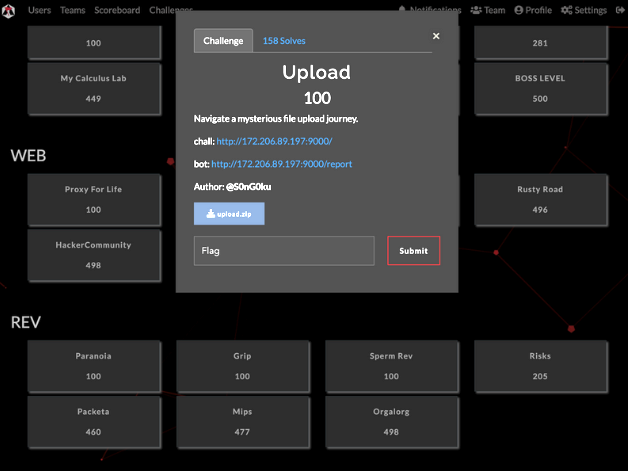
문제
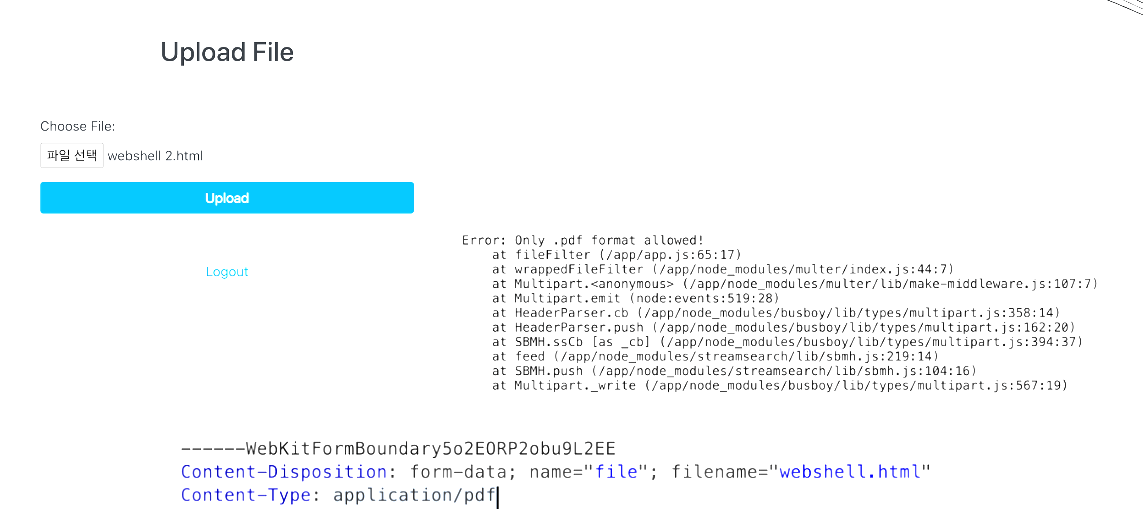
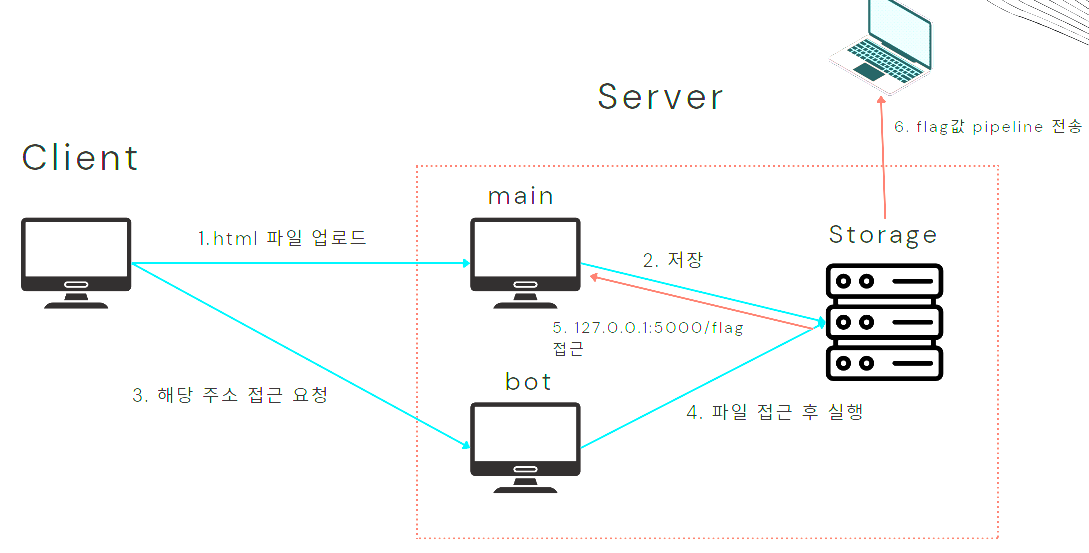
1. 파일 업로드 우회
-> Content-Type을 application/pdf로 우회
2. 로컬에서 response값 가져오기
-> js fetch를 이용하여 flag 들고옴
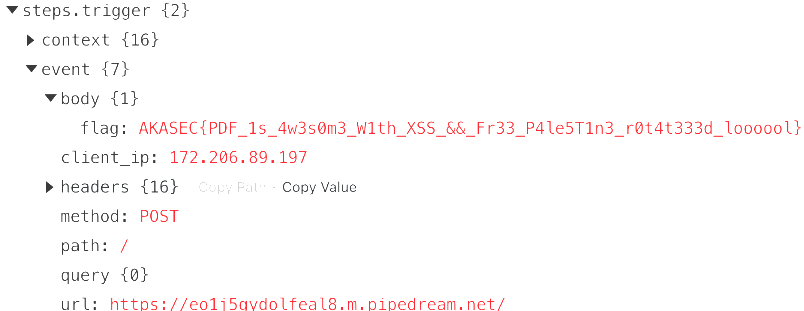
3. 준비해놓은 서버로 flag값 전송